「ウチはクレジットカード情報なんて扱っていないし、盗まれるような機密データもないから大丈夫」 もし社長さんやホームページ管理者さんがそうお考えなら、少しだけお時間をいただけないでしょうか。
実は今、会社の規模や業種を問わず、サイバー犯罪者たちの「標的」がガラリと変わってきています。
今回は、セキュリティ専門企業である株式会社マクニカ セキュリティ研究センターのブログ記事から発表された以下の注意喚起の記事をもとに、「最近のサイバー攻撃で一体何が起きているのか?」を解説してみたいと思います。
引用:相次ぐWEBシステムからの情報漏洩事案について
https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html
最近のサイバー攻撃、4つの不気味な特徴
「ITやセキュリティの話は専門用語ばかりでよく分からない」 「ウチはクレジットカード情報なんて持ってないから、ハッカーに狙われるわけがないよ」
もし社長がそうお考えなら、少しだけお時間をください。 実は今、「サイバー犯罪者たちの狙い」が、中小企業も巻き込む形でガラリと変わってきているのです。
最近相次いでいる企業からの「情報漏洩(データ流出)」のニュース。これらの事件を分析すると、まるで「新しいタイプの空き巣」のような不気味な4つの特徴が見えてきました。
ITの専門用語はできるだけ使わずに、たとえ話を交えて分かりやすく解説します。
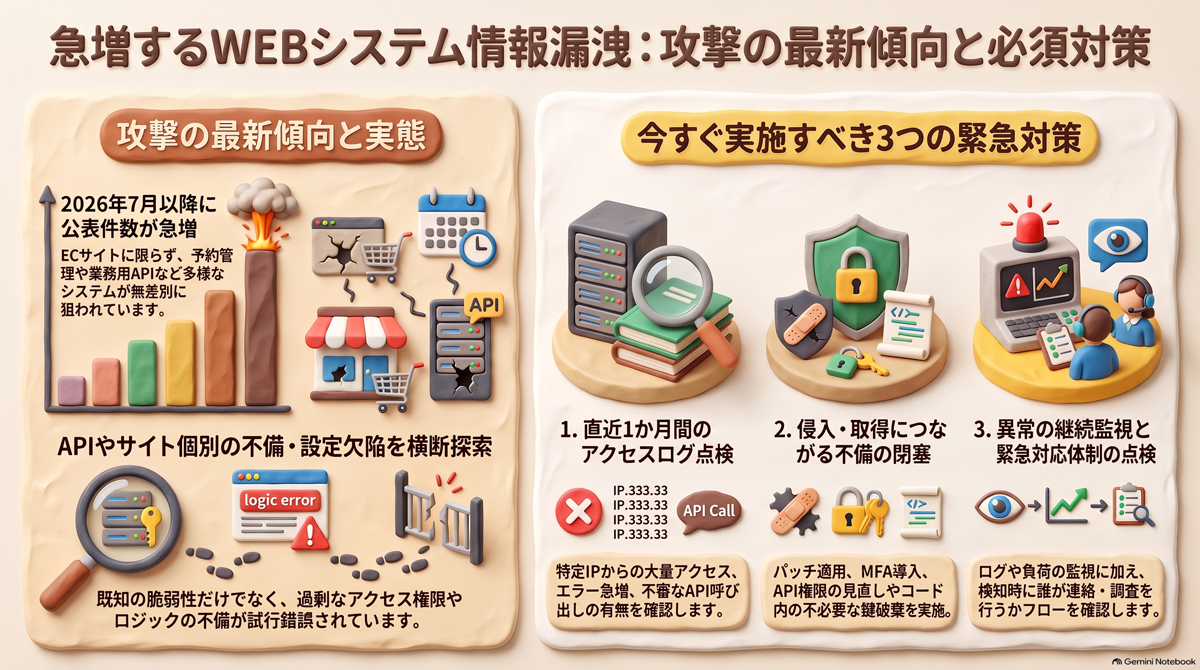
1. 被害のペースが異常!夏以降に「空き巣の急増」が起きている
まず知っていただきたいのは、被害の件数が今までにない異常なペースで増えていることです。
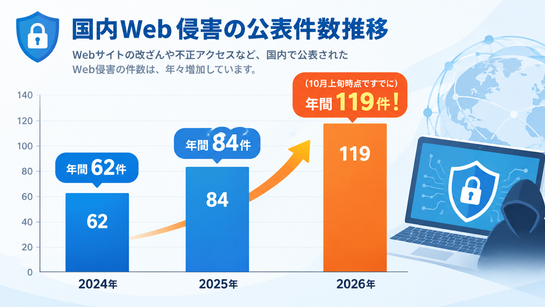
特に不気味なのが、今年の7月以降だけで全体の約7割(81件)が集中して起きていることです。これは例えるなら、「今年の夏から突然、町内で空き巣被害が爆発的に増えている状態」です。決して他人事とは言えない状況に突入しています。
2. 「宝石店」だけでなく「普通の事務所」も無差別に狙われる
これまでのサイバー攻撃は、クレジットカード情報という「現金」を扱うネットショップ(ECサイト)など、いわば「宝石店や銀行」が主なターゲットでした。
しかし今は違います。図書館の検索システム、施設の予約サイト、社員用の業務システムなど、「そこを狙って何になるの?」と思うような場所まで無差別に狙われています。 業種も、会社の規模も関係ありません。「お金持ちの家を狙って忍び込む」のではなく、「町中のドアノブを片っ端からガチャガチャと回して、鍵が開いている家にとりあえず入る」という無差別な手口に変わっています。
3. 「金庫の現金」ではなく「引き出しの名簿」をごっそり盗む
泥棒(ハッカー)が盗んでいくものも変わりました。 以前はお金に直結するクレジットカード情報が狙われましたが、最近は「名前、電話番号、住所、生年月日」といった、それ単体ではすぐにお金にならない情報ばかりが漏洩する事件が多発しています。
なぜそんなものを盗むのでしょうか? 彼らは「価値の高いもの」を選別しているわけではありません。「侵入できた部屋にあった書類(データ)を、手当たり次第に全部バッグに詰め込んで逃げている」のです。
4. ロボットを使って「裏口の鍵の閉め忘れ」を自動で探している
昔のハッカーといえば、天才的な技術で分厚い金庫の暗証番号を解読するイメージだったかもしれません。しかし今は、AIや自動化ツール(ロボット)を使っています。
何万件もの会社のWEBサイトに対して、ロボットを使って自動で「この会社のシステム、どこか設定ミスはないかな?」「API(※システム同士がデータをやり取りするための裏口のドア)の鍵が開けっぱなしになっていないかな?」と、ものすごいスピードで広範囲をチェックしています。 つまり、「天才的な手口」で破られているというより、「基礎的な戸締まりの不備」をロボットに見つけられて侵入されているケースが多いのです。
盗まれた「ただの名前や電話番号」はどうなるの?
「でも、クレジットカード情報じゃないなら、名前や生年月日が漏れても大した被害はないのでは?」と思うかもしれません。
実は、盗まれた情報はオレオレ詐欺や、本物そっくりの迷惑メール(フィッシング詐欺)の「材料」として使われます。
例えば、あなたの会社のお客様にこんな電話がかかってきたらどうでしょう。
「〇〇様、来月お誕生日ですよね。実は〇〇株式会社(あなたの会社名)の件で……」
ただの詐欺電話でも、自分の名前や生年月日、利用しているサービス名をピタリと言い当てられたら、お客様はすっかり信用して騙されてしまいます。つまり、自社から漏れた情報が、お客様を詐欺に巻き込むための「武器」にされてしまうのです。
社長・管理者へのお願い
「ウチは狙われない」という前提は、もう通用しない時代になりました。 インターネットに繋がっているシステムやホームページがある以上、ロボットによる「ドアノブの確認」は毎日行われています。
まずは、ホームページや顧客管理システムの保守をお願いしている業者さんや、社内のIT担当者に「ウチのシステム、裏口の戸締まり(基礎的なセキュリティ設定)はちゃんとできているかな?」と、一声かけるところから始めてみてください。
【まとめ】まずは「知ること」から。さらに詳しく知りたい方へ
最後までお読みいただき、ありがとうございました。
この記事では、毎日お忙しい社長さんやIT用語に馴染みのない方にも直感的にイメージしていただきやすいよう、あえて専門用語を省き、たとえ話を中心に「分かりやすさ」を最優先にして解説しました。
そのため、セキュリティの専門的な観点から見ると、システムの仕組みや攻撃手法について一部説明を省略していたり、厳密な意味では正確ではない表現を含んでいる部分があります。
「ウチの会社のシステムは本当に大丈夫だろうか?」 「どうやって対策を立てればいいのか、もう少し具体的に知りたい」
この記事を読んで少しでもセキュリティに興味を持たれた方、より正確で詳しい現状を知りたくなった方は、ぜひ今回の解説のベースとなった引用元の記事をご覧になってみてください。
▼引用元:相次ぐWEBシステムからの情報漏洩事案について
https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html
こちらの元記事では、専門家の視点から見た正確なデータや、どのような点に気をつけるべきかが詳細に解説されており、御社のセキュリティ知識をさらに深めるために大変役立ちます。
「ウチは狙われない」という前提が崩れつつある今、セキュリティ対策はまず「実態を知ること」から始まります。今回の記事が、御社のシステムや大切なデータを守る「最初のきっかけ」になれば幸いです。
この記事を書いた人:岩野英穂
株式会社スタジオイワノ
代表取締役
当社は、WordPressを使用したウェブサイト制作を得意としています。初心者でも簡単に更新が可能なノンコード編集プラグイン「Elementor」を用いた作業にも自信を持って取り組んでいます。また、WordPressテーマ「Lightning」のカスタマイズなども幅広く手掛けています。さらに、オンラインショップ用の「Welcart」や不動産サイト制作用テーマ「不動産プラグイン」の制作も豊富に行っております。
また、制作業者様の下請け作業のお手伝いも行っております。人手不足やコーディングの一部を依頼したい、管理者が退職してしまった、更新内容を検討する時間がないなど、様々なご要望にお応えします。
お客様のご要望に合わせて無料の費用見積もりを提供させていただきますので、お気軽にお問い合わせください。